守りながら攻めるデータ活用。150万ユーザーのデータを預かるためのセキュリティ観
事業内容についてお聞かせください。
李さま:弊社は2015年から、法人向けのオンラインクラウドストレージ「DirectCloud(ダイレクトクラウド)」を提供しています。2026年7月現在で、150万人以上のユーザー、3,000社以上の企業にご利用いただいています。
特徴は、お客様にとってわかりやすく、情報システム部門のセキュリティ担当者が管理しやすいこと、そしてファイルをただ保存するだけのクラウドストレージではないことです。
「データを保存する」だけを目的にファイルサーバーを導入する企業が多いと思うのですが、私たちの製品は重要な情報を安全に守りつつ、スムーズなファイル共有やワークスペースの構築、SaaSやAIとの連携といった、データ活用が簡単にできること、実務やビジネスにデータを活かしていくことを重視しています。
特に最近注力している分野がAI活用です。アクセスルールに沿って安全な状態のまま必要なデータを探し出し、活用できるような機能を実装しており、お客様からも好評いただいています。
李さまのご担当領域と、セキュリティに対するお考えを教えてください。
李さま:管理本部の情報システム部でCIO(最高情報責任者)を務めています。以前はDirectCloudの開発チームに在籍していましたが、現在は社内で使われているツールやシステムの安全性を管理する役割を担っています。PCのキッティングから、システム導入時のセキュリティチェック、社内監査、ISMS対応まで、IT関連は一度私が確認する体制です。
販売している製品が安全に管理されているかだけでなく、個人情報を適切に管理できているか、ルールは守られているか、法令上の問題はないか。そうした観点で管理しつつ、同時に「何をどう導入すれば業務効率が上がるか」も日々考えています。
弊社は、お客様に安心してサービスをご利用いただけるよう、情報セキュリティの国際規格でISMS(ISO/IEC 27001、ISO/IEC 27017)を取得しました。セキュリティの考え方も、ISMSで掲げられている「機密性」「完全性」「可用性」に準じています。経営陣もこの3点を重要だと認識しており、「私たち自身のセキュリティが万全でなければ、お客様に安心してDirectCloudを使っていただけない」という意識が強くあります。
ただ、企業のセキュリティ対策はデータを守るだけでは不十分です。安全な状態を前提に、社員が安心してデータを使える環境を構築するまでがセキュリティ対策です。「守りながら攻める」はDirectCloudの設計思想であり、社内向けのセキュリティ対策の考え方でもあります。
最善の状態で備えつつ、万が一を想定する。ローカルのPC端末に改善の余地
White Defenderの導入以前は、どのような対策を取られていたのでしょうか。
李さま:以前から弊社のPCはすべてデバイス管理ツールで管理されており、一般の社員には管理者権限を付与していません。つまり、業務では会社が指定しているアプリケーションだけをインストールして使う仕組みとなっており、どうしても指定以外のアプリケーションが必要な場合のみ、臨時で権限を付与して、社内許可を取ってからインストールし、利用するという流れです。いわゆるシャドーITは一切できません。
もちろんウイルス対策のソフトウェアもインストールしており、ランサムウェアを含めた対策を一通り実施していました。ただ、エンドポイントの端末については「万が一、サイバー攻撃を防げなかった場合に、どう対処するのか」までを想定したリスクが残っていました。
セキュリティ対策の基本的な考え方のひとつに、最善な状態で備えつつ、最悪の状況を想定して準備をしておく、というものがあります。そもそも被害を受けないように強固な対策をしつつも、万が一の場合に被害を最小限に抑え、素早く事業を復旧させる仕組みを整えるべき、という考えです。
DirectCloudにはクラウド上のランサムウェア対策の機能が実装されており、万が一サイバー攻撃を受けてもファイルの復元は可能です。しかし、ローカルのPCにおける対策は、まだまだ改善の余地が残っていたのです。
きっかけは、AIの進化。多様化・高度化する未知のランサムウェア攻撃
検討を始めたきっかけをお聞かせください。
李さま:エンドポイントのリスク自体は以前から認識していたのですが、対応するべきタイミングはずっと見計らっていました。今回、今こそ対策すべきだと判断したのは、AIの進化です。すでにさまざまなニュースにも取り上げられていますが、AI技術が発展するにつれて、サイバー攻撃にかかる時間は短くなり、件数も大幅に増えています。
独立行政法人情報処理推進機構(IPA)が公開している最新の事例からも、その脅威が伺えます。攻撃側が新しい方法を開発し、守る側である企業の担当者が気づいて防ぐという、この繰り返しです。
もちろん全部事前に防げればいいのですが、AIで作成された未知の攻撃を完全に防ぐのは現実には難しいと思います。そこで万が一サイバー攻撃の被害を受けた場合に備えて、事前に手を打っておくべきだと判断しました。
未知と既知で、サイバー攻撃の脅威はどのように違ってくるのでしょうか。
李さま:サイバー攻撃の方法や目的が分からないと、検知ができません。どんな攻撃を受けたのか、どんな悪意あるプログラムが侵入したかも分からず、被害が出て初めて判明するのです。数ヶ月間も攻撃に気が付かず、ずっと機密情報を盗み出されていたり、いつの間にか管理者権限が奪われたりといったケースも少なくありません。
見えない脅威に常に晒されているという心理的なプレッシャーと怖さこそが、未知のサイバー攻撃の怖さです。
決め手は、既存のセキュリティとの共存・動作の軽さ・ふるまい検知
エンドポイントのランサムウェア対策で、どのような製品を検討されましたか。
李さま:ランサムウェアだけに対応できるツールがどのくらいあるのか、以前に調べたことがあります。海外の製品を調べると、ランサムウェアの被害を受けた後の復旧は、自社のバックアップを用いて、自分たちで復旧作業を行う必要があるものばかりでした。そうすると、今度はそのバックアップをどう管理していくべきかが、新しい課題になります。
また多くの製品は、マルウェア対策の中にランサムウェア対策が含まれているものがほとんどでした。弊社は、基本的なセキュリティは既存の仕組みで守ると決めていたため、既存の仕組みと重複する製品を同時に運用できるのか、という課題も残りました。
White Defender導入の決め手を教えてください。
李さま:大きく3つあります。まずは既存のセキュリティ環境に影響しなかったことです。もしエンドポイントのランサムウェア対策のために、すべての端末のシステムを入れ替えるとなれば、会社の60台のPCから既存のシステムを削除してからインストールし直さないといけません。そこには対応リソースの問題も絡んできます。
さらに、その60台のPCは業務で使用されているため、システムを入れ替えている期間は業務の停止時間(ダウンタイム)によって、業務に大きな影響を及ぼします。当然、現場からは反発もあるでしょう。その点、既存のセキュリティ環境に影響せず、ランサムウェア感染のリスクだけを解決できるWhite Defenderは魅力的でした。
2つ目は、動作の軽さです。基本的にウイルス対策のソフトウェアを複数入れると、PCの動作はとても重くなります。そうなれば業務に影響が出ますし、「PCの処理が遅い」とのクレームが社内から上がってきます。できるだけ業務に支障を与えずにランサムウェア対策ができる軽さがポイントでした。
そして、不審な動き(ふるまい)をモニタリングすることで脅威を検知する、という製品の思想も決め手でした。ランサムウェアは結局のところ、重要なファイルを外に持ち出したり、不正に書き込んだり、暗号化したりといった動きをすることで被害を与えます。
そうした不審な動きを検知し、自動でファイルバックアップを実行したり、ランサムウェアが試みているアクセスを遮断したりといったプロセスに加えて、感染したファイルを削除し、バックアップから復元する仕組みが高く評価され、導入を決定しました。
チェックシートで確認、社長を含む1週間の試用期間、そして60台への導入を1ヶ月かからずに
White Defenderの導入は、どのように進められたのでしょうか。
李さま:最初の1週間は、導入して問題がないかを社内確認する期間としました。セキュリティ対策はどうなっているのか、問題が起きたときにどう対応してくれるのか、個人情報は適切に管理されるのか、問題が発生したらどういう連絡が来るのか。弊社が運用している基準、いわゆるセキュリティチェックシートに沿って製品の情報をいただき、「この仕組みで動くなら大丈夫だ」と判断しました。
次に社内でのトライアルを実施しています。まず私の検証環境にインストールして確認し、問題ないと判断できた段階で、管理本部と社長を含めて1週間ほど導入してみました。社長も対象に含めたのは、製品情報を説明する意図も兼ねています。そこでも大きな問題がでなかったため、スケジュールを前倒しして導入を進めました。
White Defenderの導入対象は、検証用端末を除くと、実際に使われているPC端末60台です。設定と検証、すべての端末への配布まで含めて1ヶ月はかからなかったと記憶しています。既存のシステムに干渉しなかったことが、短期間での導入につながりました。また、全社展開にあたって、導入する製品と目的、もし問題が起きた時の対応までを伝えることで社内理解を得ています。
統合管理コンソールの使い勝手はいかがですか。
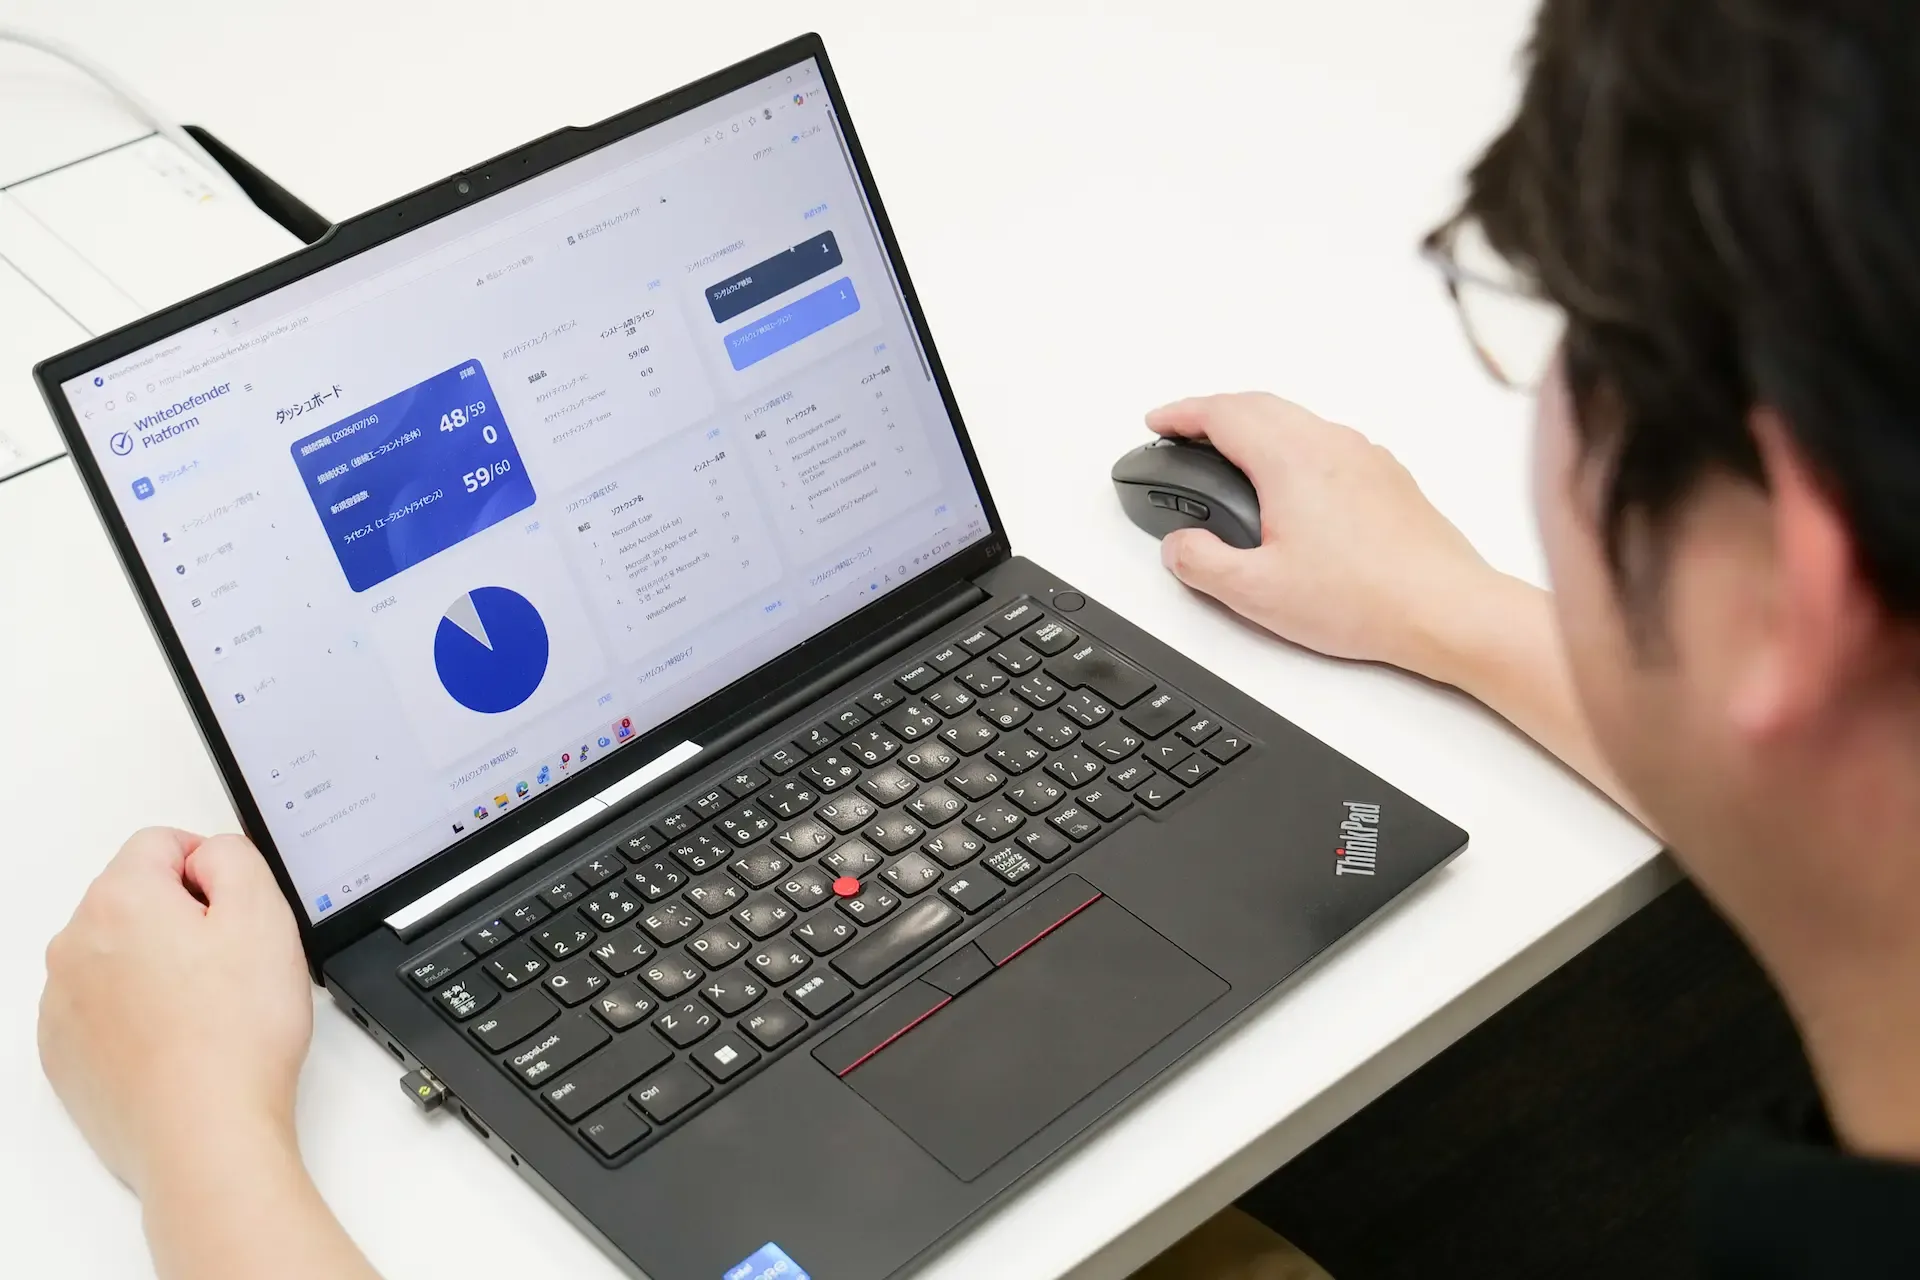
李さま:セキュリティ管理者としては、絶対に必要なツールだと感じています。最大のメリットは、どこにどんなリスクや問題があるのかを一目で把握できる視認性の高さです。従来のように「何かあったら報告してください」と現場に丸投げするのではなく、管理者側で能動的にモニタリングできるようになりました。
管理プロセスも明確です。ツールの配布自体は私が一括で行っていますが、各端末にきちんとインストールされたかはデバイス管理ツールで確認し、実際に動かして問題出ていないかを統合管理コンソールでチェックしています。「誰の・どの端末が・どういう状態にあるか」が可視化されているので、安心して運用できています。
実際に統合管理コンソールが役に立ったケースはありましたか。
李さま:業務改善のためにAIを使ってアプリを試作していたメンバーがいた際、コンソールから通知が届いたことがありました。よく調べてみると、社内で開発中だったアプリケーションが検知に引っかかっていたのです。
通知のおかげで即座に状況を把握でき、私の方で「許可すべきか・不許可にすべきか」を判断して現場に指示を出すだけでスムーズに対応が完了しました。社内でも初めての経験でしたが、リスクを未然に防ぐことができて良い知見が得られたと思っています。
クラウドを保護対象から外し、容量を最適化。事業モデルに合わせた設定
御社ならではの設定や、工夫された点はありますか。
李さま:印象に残っているのは、クラウドを保護対象から外せたことです。クラウド側はDirectCloudでセキュリティを担保していますから、守りたいのはローカルのエンドポイントだけです。ところが、すべてのフォルダが対象になってしまうと、DirectCloudの領域まで入ってしまいます。そこを例外として設定できました。
もう一つは容量です。ファイルを保護する機能では、作業のたびにバックアップを取るのでファイルが溜まっていきます。それを何メガバイトまでにするか、こちらでカスタマイズして使っています。
弊社はクラウドの利用を推奨しているので、PCのストレージ容量はそれほど大きくありません。128GBや256GBが中心で、OSだけで40〜60GBは使いますし、会社のアプリケーションを入れればさらに増えます。管理者側で容量の上限を設定し、それを超える前に判断できるようにしています。
「万が一」のリスクを減らし、「何も起きていない」ことを証明できるようになった
White Defender導入によって得られた効果をお聞かせください。
李さま:まず、端末におけるランサムウェアのリスク、特に万が一の場合のリスクを抑えられたことが一番大きな成果です。社内の試作アプリの挙動を検知した件のように、やはりモニタリングはするべきだと改めて考え直す機会になりました。
また、情報セキュリティの規格、評価制度でチェックされる対策の一部を、White Defenderの導入で実現できていることも評価しています。ISMSはもちろん、政府情報システムのためのセキュリティ評価制度であるISMAPなどの資格を取得する際も、「エンドポイントのランサムウェアはWhite Defenderで対応しています」と根拠付きで示すことができます。
実際、ランサムウェアにかかる機会は、それほど多くはありません。だからこそ、対外的にランサムウェア対策の状況や、インシデントが起きていないことを示す証拠やログを、いつでも公開できる状況であることに価値があります。
これはDirectCloudのお客様に対しても同様です。DirectCloudの導入を検討されている方から「御社のセキュリティはどう担保していますか」と聞かれたときに、証拠付きで答えられます。DirectCloudに対する安心感や信頼性にも、間違いなく貢献していると思います。
費用対効果は、どのように評価されていますか。
李さま:対策なしでランサムウェアにかかってしまえば、ファイルやシステム復旧には途方がないリソースと時間が必要になってきます。ランサムウェアの脅威に対して、自動で遮断・ブロックするだけでなく、自動で復旧までしてくれる点は、お金には換えられない重要な価値だと思います。
特に重要だと思うのが、時間です。White Defenderで復旧までの時間を短縮することができれば、私はランサムウェアの感染経路の特定や原因分析にリソースを投じることができます。結果、すぐに同様の脅威に対する対策ができ、通常業務に戻るまでの復旧時間(RTO)も短縮できます。弊社のBCP対策にも大きく貢献しているポイントですね。
攻めながら守るデータ活用。企業のセキュリティ担当へのメッセージ
今後の展望をお聞かせください。
李さま:企業のセキュリティにおいて最も望ましいのは、重大なインシデントを発生させないことです。セキュリティの最善を目指しながらも、万が一の備えを引き続き維持していきたいと考えています。
セキュリティ全体の理想像として、ゼロトラストモデルを実現するために3〜5年単位のグランドデザインを策定し、すでに動き出しています。すぐには会社全体にゼロトラストモデルを導入することは難しく、人もリソースにも限りがありますから、フェーズごとに進めています。
また、AI時代のセキュリティのあり方についても考えています。AIを使って誰が何にアクセスし、AIでどこまでできるようにするのが正しいのか。そうした根本的な問題を整理し、管理できるようにしたいです。社員が勝手にAIを使ってしまう、いわゆるシャドーAIをどう抑えながら、安全に業務で使えるようにするか。最低限のセキュリティは担保しつつ、最大限の効果を得られるようにする「守りながら攻める」という考えを守りつつ、今後も企業のセキュリティに向き合っていきたいですね。
最後に、同じ課題を持つ方へメッセージをお願いします。
李さま:企業のセキュリティ担当の方は、時間がない中であれこれ調べて製品を決めて、最低限のリスクに抑えるために動いていて、本当に忙しいと思います。そうした制限ばかりの状況であっても、既存のソフトウェアやシステムをそのまま使いながら、必要なセキュリティ対策の機能を一つずつ足していく進め方は理に適っているはずです。
AI時代、多様化・高度化するサイバー攻撃のすべてを完璧に防ぎきることは、ますます難しくなっていくでしょう。だからといってすべての業務を一度止めて、セキュリティのソフトウェアやシステムを一つひとつ入れ替えていくのも、時間や予算、人手に限りがある中で現実的ではありません。
できる範囲のセキュリティ強化を少しずつ進めていけばリスクは着実に減っていきます。施策一つひとつは小さくても積み重なっていけば、社内のセキュリティは万全に近づいていくはずです。