「ランサムウェアの標的は大企業だけ、うちは関係ない」——そう考えている企業こそ、今まさにサイバー攻撃者の標的となっています。
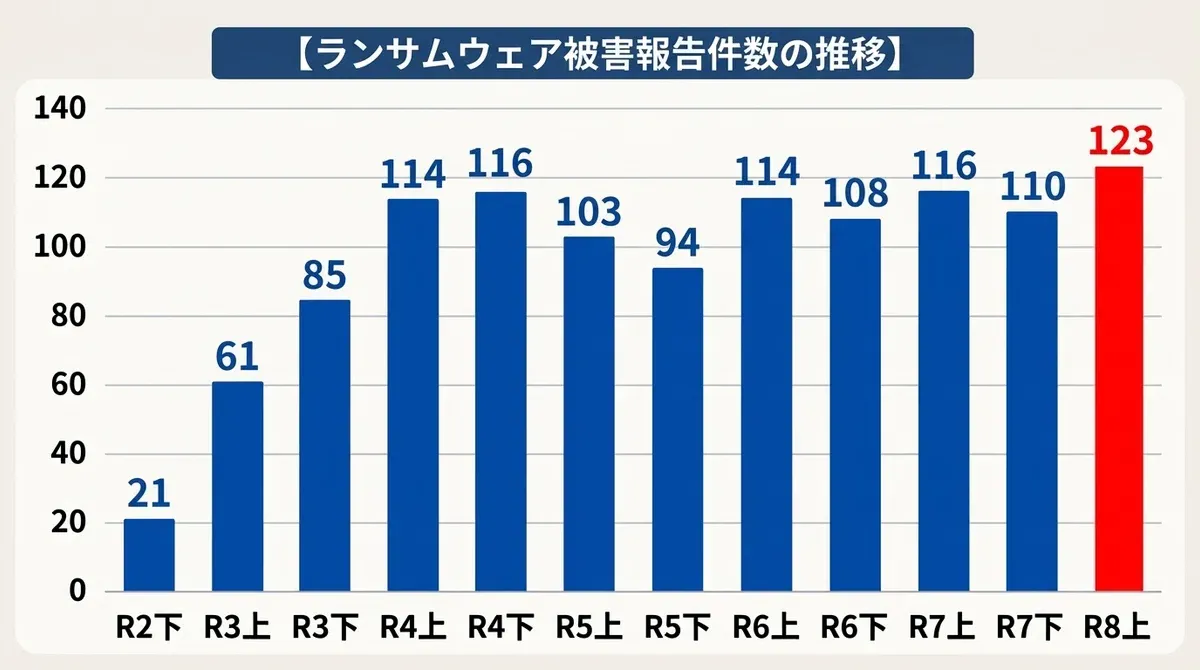
警察庁サイバー警察局が発表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、令和8年上半期のランサムウェア被害報告件数は123件に達し、統計を取り始めた令和2年下半期以降、半期として過去最多を記録しました。
警察庁のセンサーで検知された脆弱性探知行為などの不審なアクセス件数も前年同期比で51%増加しており、その大部分が海外を送信元としています。さらに、インターネットを利用した詐欺被害額は1,755億円(前年同期比45%増)に上り、SNS型投資詐欺やロマンス詐欺を含む特殊詐欺の被害額も約1,816億2,000万円と、過去最悪だった令和7年を上回るハイペースで拡大しています。
本記事では、令和7年のデータとの比較を交えながら最新の攻撃手口を整理し、被害のリアルな実態を解説。その上で、企業が今すぐ取り組むべき現実的かつ効果的なセキュリティ対策をご紹介します。
✨ [要約] 令和8年上半期のランサムウェア被害は過去最多の123件を記録し、その約6割が中小企業に集中しています。侵入経路の約5割がVPN機器などのネットワーク境界であり、生成AIを悪用した攻撃事例も登場しました。復旧に1か月以上・1,000万円以上を要する甚大な経営リスクに対し、従来のウイルス対策ソフトをすり抜ける脅威を即時遮断・自動復旧する「特化型セキュリティ対策」の導入が急務です。
被害件数の推移
ランサムウェアの被害件数を前年と比較すると、令和7年上半期の116件、令和7年下半期の110件(年間226件)から増加しており、高い水準での推移からさらに拡大傾向へ転じて過去最多を更新しました。
攻撃手口の進化と「RaaS」の定着
攻撃手法においては、データを暗号化して復号の対価を要求する従来型に加え、機密情報をあらかじめ窃取して流出を予告する「二重恐喝(ダブルエクストーション)」や、データを暗号化せず窃取と流出予告のみで金銭を要求する「ノーウェアランサム」が引き続き多発しています。
また、攻撃インフラやツールをサービスとして提供する「RaaS(Ransomware as a Service)」や、「アフィリエイト」と呼ばれる成果報酬型の実行者の分業エコシステムが完全に定着。高度な専門知識を持たない攻撃者でも簡単に犯行へ及べる環境が整ったことで、攻撃者の裾野が急速に広がっています。
侵入経路の変化:メール添付から「ネットワーク境界」へ
かつて主流だった「標的型攻撃メール等の添付ファイルによる感染」は大幅に減少し、現在はインターネットに露出した機器からの遠隔侵入が大半を占めています。
⚠️ 侵入経路の約5割が「VPN機器」
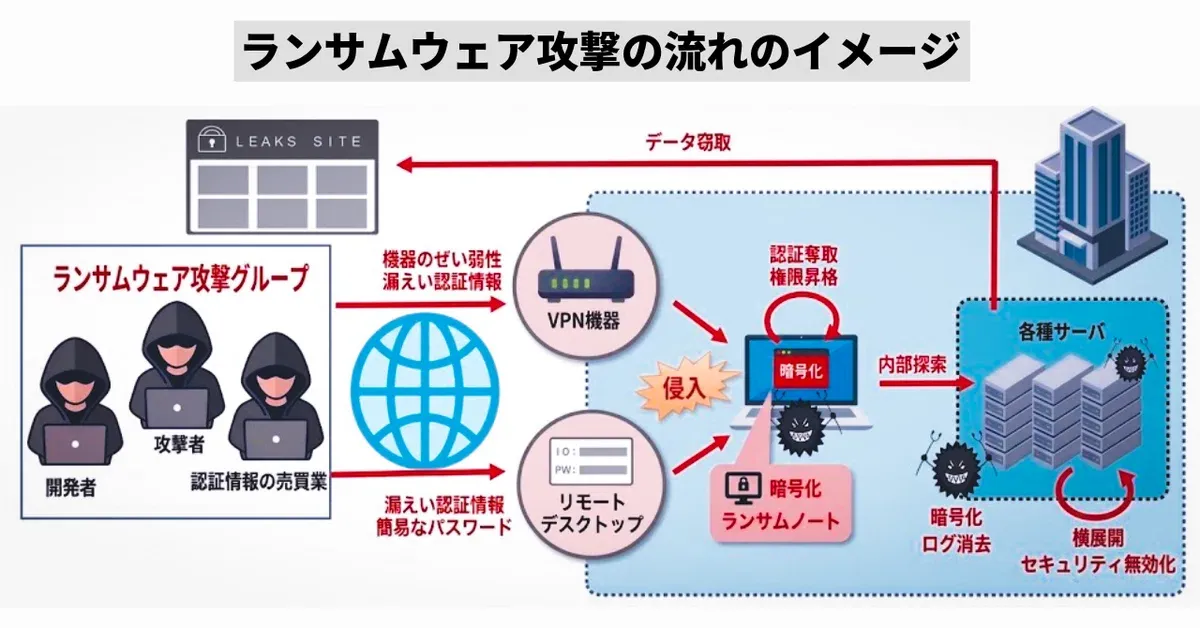
被害組織へのアンケート結果によると、侵入経路の約5割がVPN機器であり、次いでリモートデスクトップなどの管理ポートが悪用されています。社内ネットワークと外部の境界に存在する脆弱性が、真っ先に狙われているのが実情です。
⚡【典型的な攻撃の流れ】
VPN機器などの未修正の脆弱性や、流出した認証情報を悪用して社内ネットワークへ遠隔侵入。
ドメイン管理者権限を奪取し、端末上のセキュリティソフトやログ監視機能を停止・無効化。
ネットワーク内を探索し、重要機密データを盗み出すと同時に、復旧を防ぐためバックアップ装置を物色・破壊。
ランサムウェアを一斉に実行してファイルを暗号化。デスクトップ等に身代金要求画面(ランサムノート)を残す。
組織規模別・業種別の内訳
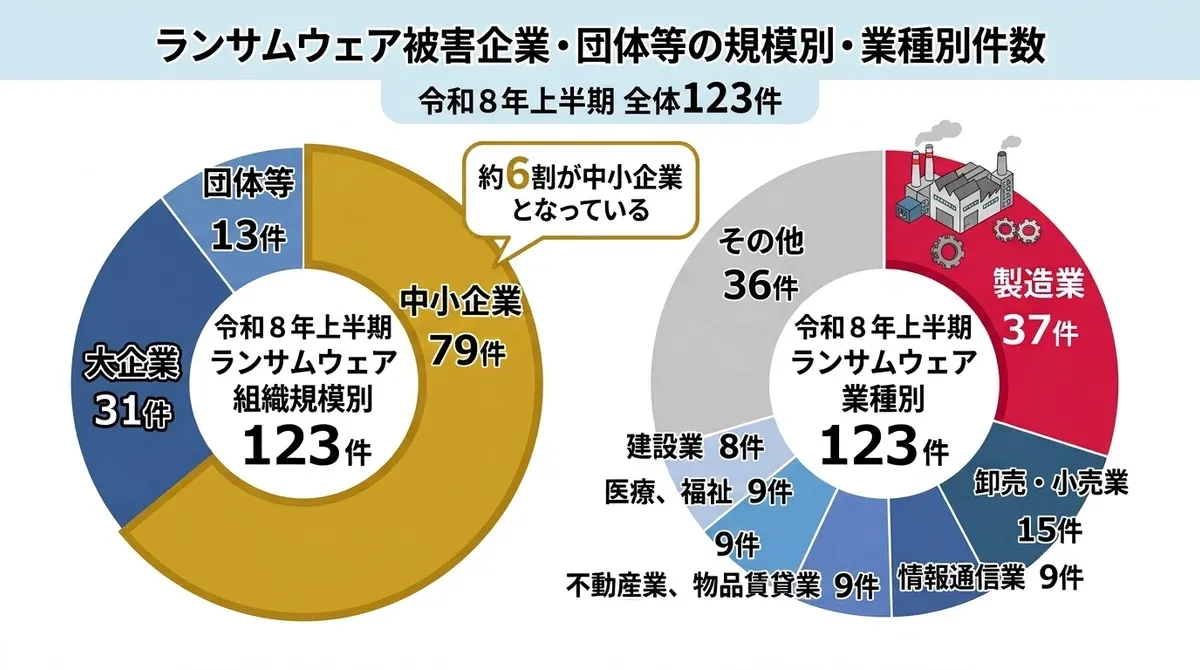
「狙われるのは知名度のある大企業ばかり」という認識は過去のものです。令和8年上半期の被害報告のうち、実に約6割(123件中79件)が中小企業となっています。
大企業(31件)や団体等(13件)と比較しても、セキュリティ専任担当者が不在になりがちな中小企業が、格好の標的として狙われている実態が浮き彫りになりました。また業種別では、製造業が約3割(37件)で最多。次いで卸売・小売業(15件)、医療・福祉(9件)、不動産・物品賃貸業(9件)、情報通信業(9件)、建設業(8件)と、あらゆる業界へと被害が拡大しています。
🚨【令和8年上半期に起きたランサムウェア関連の実例3選】
① 医療機関へのランサムウェア攻撃(令和8年2月)
医療情報システムの一部がランサムウェア攻撃を受け停止。ナースコールシステムに障害が発生したほか、約13万人の患者の個人情報が漏えいする重大インシデントに発展しました。
② 飲料メーカーへのランサムウェア攻撃(報道事例)
大手飲料メーカーがランサムウェア攻撃を受け、出荷管理やサプライチェーン業務に多大な影響が生じたことが大きく報道されました。
③ 生成AIを悪用したランサムウェア作成事件(令和8年6月検挙)
上記の飲料メーカー被害報道を見た19歳の会社員の男が、金銭目的で生成AIを悪用してソースコードを組み合わせ、自らランサムウェアを作成。不正指令電磁的記録作成の疑いで逮捕されました。生成AIの普及により、高度な専門知識を持たない人物でもサイバー兵器を作成できる時代に突入したことを示す象徴的な事件です。
📌 その他の主なサイバー攻撃・不正アクセス事例
- 大手製造事業者(令和8年3月):不正アクセスにより、約8万8,000件の顧客・従業員の個人情報が不正取得・漏えいしたおそれが判明。
- 政府機関・鉄道業界団体(令和8年4月):専用サーバや大容量ファイル転送サービスの脆弱性を突いた不正アクセスにより個人情報が流出。
- 大手通信事業者(令和8年6月):プロバイダー向けメールシステムへの不正アクセスにより、約1,200万人の情報漏えいが発覚。
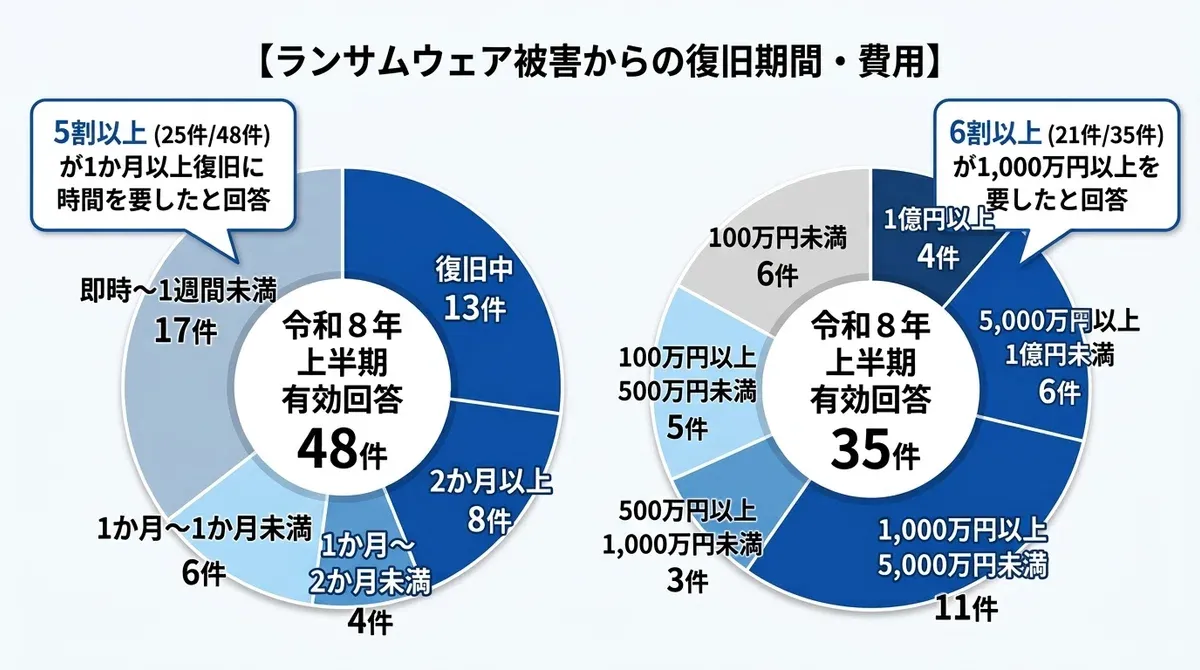
アンケート回答(48件)によると、復旧までに「1か月以上」を要した企業が12件(1〜2か月未満:4件、2か月以上:8件)。さらに調査時点で「復旧中」と回答した企業も13件に上り、半数以上の組織が数ヶ月単位でのシステム停止を強いられています。
アンケート回答(35件)によると、総額「1,000万円以上」を要した企業が過半数(21件)を占めています。中にはフォレンジック調査やシステム再構築で5,000万円以上や1億円以上の費用を強いられたケースも少なくありません。
🛡️ 警察による復号支援実績
警察庁サイバー特別捜査部などでは独自にデータ復号ツールの開発を進めており、国内において41の被害企業で約2,011万件のデータ復号に成功した実績があります。
※警察は「犯罪グループへの資金提供につながり、二重恐喝を助長するため、身代金の支払いは絶対に行わないこと」を強く呼びかけています。万が一感染が疑われる場合は、直ちに警察や専門機関へ通報・相談することが推奨されます。
📋 企業が直ちに取り組むべき「本格対策5選」
侵入経路の約5割を占めるVPN機器などの未修正脆弱性を放置せず、ベンダーから提供される最新のセキュリティパッチを迅速に適用してください。
流出した認証情報や簡易なパスワードによる遠隔侵入を阻止するため、リモートアクセスや管理者アカウントには多要素認証(MFA)やパスキーを必須化します。
攻撃者はネットワーク内部のバックアップ装置も探索して破壊します。ネットワークから物理的・論理的に切り離されたオフラインバックアップを維持し、定期的な復旧テストを実施してください。
管理者権限の奪取やログ消去工作に備え、権限は必要最小限に制限(最小特権の原則)。セキュリティログは改ざんされない専用サーバーに長期保管します。
万が一のインシデント発生時に、初動助言や警察による復号ツール活用を迅速に受けるため、組織内の緊急エスカレーション網と警察への連絡窓口を定めておきます。
WhiteDefenderは、パターンマッチングに依存する従来のセキュリティソフトとは異なり、ファイルに対する不審な「ふるまい」を24時間365日リアルタイムで監視。未知のランサムウェアであっても、暗号化の兆候を検知した瞬間に悪意あるプロセスを強制遮断し、攻撃を水際でブロックします。
さらに、万が一暗号化が始動した場合でも、暗号化直前の原本ファイルを自動退避させ、瞬時に元通りへ復元(ロールバック)する画期的な独自機能を備えています。
🛡️ WhiteDefenderが選ばれる「3つの特長」
高度な「ふるまい検知エンジン」により、シグネチャの存在しない新種・亜種ランサムウェアであっても暗号化挙動を瞬時に検知・完全遮断します。
暗号化の動きを察知した瞬間に安全な隔離領域へ自動退避。脅威プロセスを排除した直後に原本ファイルを自動復元し、業務のダウンタイムをゼロに抑えます。
現在ご利用中のアンチウイルスやEDRソフトをアンインストールすることなく、競合・動作遅延を起こさずに追加の防御レイヤーとして導入いただけます。
\ まずは自社の環境で効果を実感してみませんか? /
【実機で試せる】14日間の無料トライアル&無料資料請求
本格導入の前に、操作性やPC動作への影響、防御性能を実環境でお試しいただけます。
ランサムウェア被害の「明日は我が身」を防ぐため、まずは最新の情報収集から始めてみませんか?