ランサムウェア対策は、もはや大企業だけの課題ではありません。2026年9月下旬から10月5日までのわずか2週間で、誰もが知る有名企業・大学・インフラ事業者が相次いでサイバー被害を公表しました。
「また別の会社で、何万件もの個人情報が流出したらしい…」「決算発表が延期になったり、サーバーを作り直した会社があるって本当?」——ニュースやSNSでこうした報を目にする機会が急激に増えたと感じる方も多いはずです。
実際の被害事例を見ると、業種や規模を問わず、ファイルが暗号化されて業務が全面停止し、同時に大量の個人情報が外部へ流出するという致命的な事態が相次いでいます。
本記事では、2026年9月下旬〜10月5日に公表された国内14社・団体の最新インシデントを整理したうえで、企業が今すぐ取り組むべきランサムウェア対策と情報漏えい防止策を分かりやすく解説します。
✨ [要約] 2026年9月下旬から10月5日までのわずか2週間で、国内14社・団体がランサムウェア攻撃や不正アクセスによる被害を公表し、最大1,078万件超の個人情報流出が確認されています。業種・規模を問わず被害が広がるなか、パターンファイルに依存しない「ふるまい検知」と自動バックアップを組み合わせたランサムウェア対策が、事業継続を守る有効な手段として注目されています。
この記事のポイント
- 約2週間で14社・団体が公表した最新被害の実態
- 運転免許証情報や数百万〜一千万人規模の個人情報漏えいが相次ぐリアルな脅威
- ランサムウェアによるサーバー停止・業務全面停止という深刻なダメージ
- 専門知識・専任担当者がいなくても導入できるランサムウェア特化型セキュリティ製品『WhiteDefender』の特長
2週間で14社・団体が被害公表——2026年9月〜10月の国内インシデント一覧
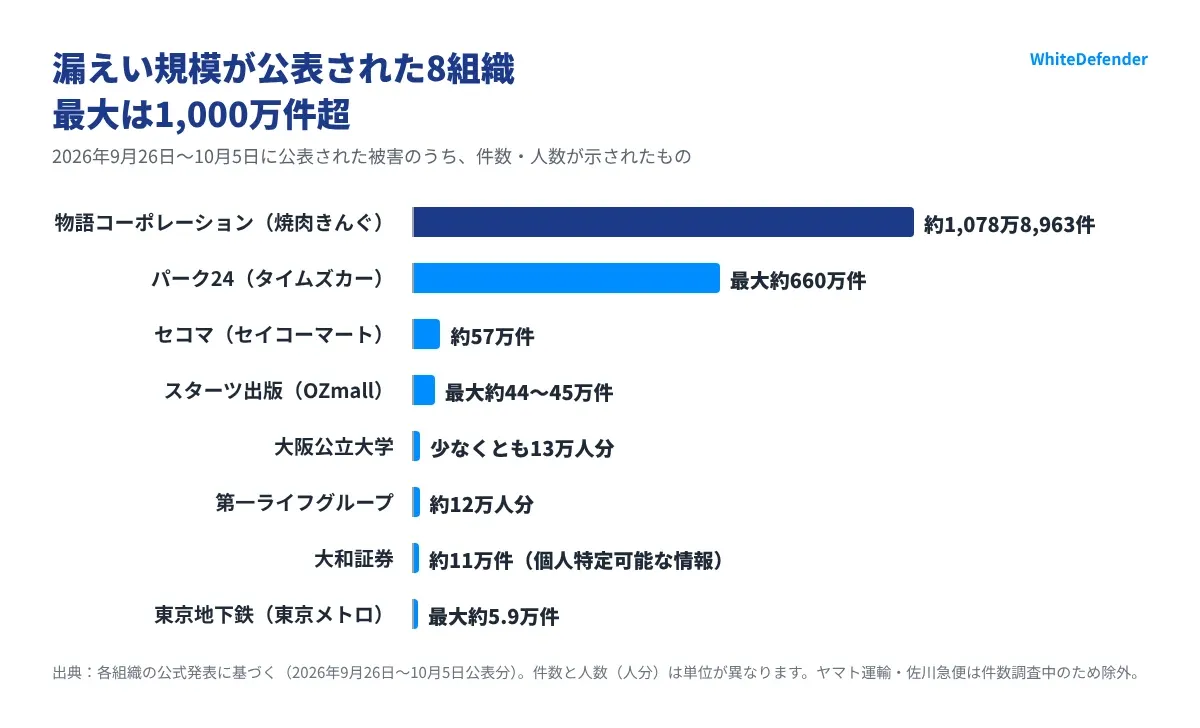
2026年9月下旬から10月5日までのわずか2週間で、誰もが知る有名企業や大学が相次いで公表したサイバー被害・情報漏えいの実態です。
【ランサムウェア被害】
【不正アクセス・個人情報漏えい】
| 組織・企業名 | 公表日 | 概要 | 被害内容・件数 |
|---|---|---|---|
| ニッポンレンタカー | 9月26日 | 公式アプリシステム経由での第三者による不正アクセスが発生 | 会員情報の不正閲覧被害が発生 |
| 東京地下鉄(東京メトロ) | 9月27日 | 「メトロポイントクラブ(メトポ)」会員向けサービスへの不正アクセスを検知 | 登録メールアドレス等 最大約5.9万件が流出した可能性 |
| パーク24(タイムズカー) | 9月28日 | 外部からの不正アクセスを受け、会員情報が流出した可能性が判明 | 会員情報 最大約660万件(氏名、住所、電話番号、メールアドレス、運転免許証情報など) |
| スターツ出版 | 9月28日 | 予約メディア「OZmall」システムへの不正アクセスを検知 | 会員の個人情報 最大約44万〜45万件が漏えいした可能性 |
| セコマ(セイコーマート) | 9月29日 | 会員サーバーへの不正アクセスが判明 | 約57万件(氏名、生年月日、住所、電話番号、メールアドレスなど) |
| ヤマト運輸 | 10月2日 | 「クロネコ代金後払いサービス」への不正アクセス | 件数調査中(氏名、住所、電話番号、メールアドレス、購入商品の明細などが流出した可能性) |
| 佐川急便 | 10月2日 | 「お荷物問い合わせサービス」への不正アクセス | 件数調査中(送り主・受取人の氏名、住所、電話番号などが流出した可能性) |
| 第一ライフグループ | 10月2日 | 従業員向け人事システムへの不正アクセス | 約12万人分(氏名、住所、電話番号など。うち約7万人分は退職者情報) |
| 日本経済新聞社 | 10月4日 | 業務ソフトの社員アカウントが乗っ取られ、なりすましメールを送信 | 約9,000件のなりすましメール送信(送信先メールアドレス、氏名、一部メール内容が漏えいした可能性) |
| 大阪公立大学 | 10月5日 | サーバー約500台がランサムウェアとみられる攻撃を受け停止 | 少なくとも13万人分(教職員、学生、卒業生の氏名、住所、メールアドレスなどが流出した恐れ) |
| 物語コーポレーション(焼肉きんぐ) | 10月5日 | 公式アプリへの不正アクセス | 1,078万8,963件(氏名、メールアドレス、電話番号など) |
| 大和証券 | 10月5日 | 問い合わせ内容の管理などを委託しているスカラコミュニケーションズから不正アクセス | 個人を特定できる情報約11万件+個人特定につながらない情報約11万件が流出 |
※各組織の公式発表データに基づく(2026年9月26日〜10月5日公表分)。
被害事例が示す「現代のセキュリティの死角」4つのパターン
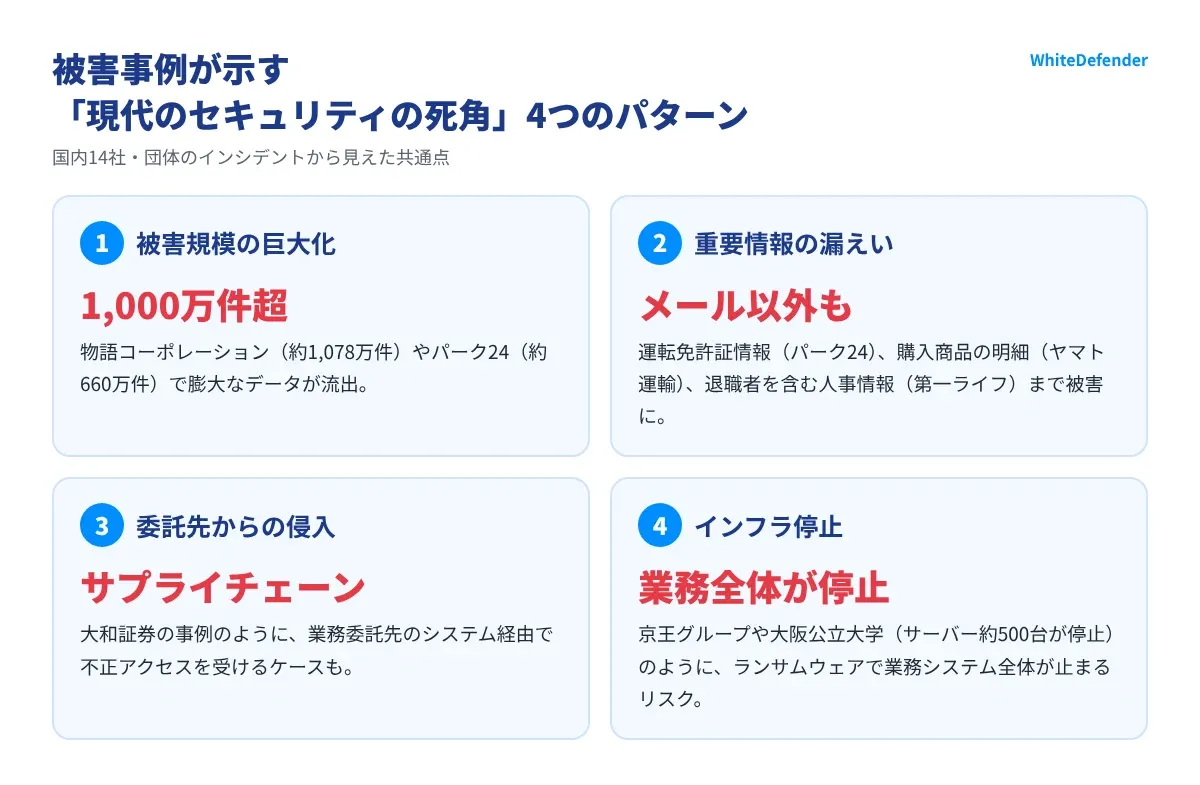
上記14件の事例を分析すると、現代のサイバー攻撃には共通する4つの死角が浮かび上がります。
◆被害規模の巨大化
1社で1,000万件超(物語コーポレーション)や660万件(パーク24)という膨大なデータが一瞬で露出・流出しています。大阪公立大学では約500台のサーバーがランサムウェアで停止し、同時に大量の個人情報漏えいのおそれが生じています。
◆重要情報の漏えい
単なるメールアドレスだけでなく、運転免許証画像(パーク24)や購入商品明細(ヤマト運輸)、退職者含む人事情報(第一ライフグループ)まで被害に遭っています。一度流出した情報は、あとから取り戻せません。
◆委託先(サプライチェーン)からの侵入
大和証券の事例のように、業務委託先のシステムを経由して不正アクセスを受けるケースも起きています。「自社のシステムは安全」という前提が通用しない時代です。
◆ランサムウェアによるインフラ停止
ランサムウェアとは、感染したPCやサーバー内のファイルを暗号化して使用不能にし、復号と引き換えに身代金を要求するマルウェアのことです。京王グループや大阪公立大学の事例が示すように、業務システム全体が停止するリスクがあります。
「うちは大したデータを扱っていない」と思っていても、顧客・取引先・従業員の個人情報が狙われているのが現実です。
従来のウイルス対策ソフトだけでは防ぎきれない3つの理由
「会社のPCには有名ブランドのウイルス対策ソフトが入っているから大丈夫」と考えるのは危険です。現代のランサムウェア攻撃が従来型対策をすり抜ける主な理由は、以下の3点です。
① 未知のランサムウェアの急増
新種・亜種のウイルスは、パターンファイル(既存のデータベース)では検知できません。既知の脅威への対応に特化した従来型ソフトは、新たな攻撃手法に対して後手に回りやすい構造を持っています。
② 攻撃の高速化
脆弱性が発見されてから攻撃コードが生成されるまでの時間が極めて短縮されており、人間の手動対応や修正パッチ配布が追いつかないケースが増えています。
③ 二重脅迫(ダブルエクストーション)の主流化
二重脅迫(ダブルエクストーション)とは、ファイルの暗号化に加えて「身代金を払わなければ盗み出したデータを闇サイトで公開する」という脅迫を組み合わせた攻撃手法です。
バックアップがあっても情報漏えいのリスクは残るため、暗号化そのものを「検知・遮断」する仕組みが不可欠です。
ふるまい検知とは、ファイルが暗号化されようとしている「動作(ふるまい)」をリアルタイムで監視し、パターンファイルに依存せず脅威を検知・遮断する技術です。この仕組みにより、未知のランサムウェアにも対応できます。
専門担当者がいない環境でもできるランサムウェア対策の進め方
「セキュリティ専任者がいない」「既存の環境を大きく変えられない」という情報システム担当の方に向けて、現実的な対策の進め方を整理します。
ステップ1:現状の把握
社内のPC・サーバー台数と、現在導入しているウイルス対策ソフトの種類・バージョンを確認します。パターンファイルが最新の状態に保たれているかも確認ポイントです。
ステップ2:既存対策の「穴」を認識する
従来型のウイルス対策ソフトは既知の脅威への対応が中心です。未知のランサムウェアや二重脅迫型の攻撃に対して、現在の環境で対応できるかを確認します。
ステップ3:ランサムウェア特化型の対策を「追加」する
既存のウイルス対策ソフトを入れ替えるのではなく、ふるまい検知と自動バックアップ・復元機能を持つ製品を「追加」することで、防御の層を厚くします。入れ替えではなく追加導入のため、運用負荷を抑えられます。
ステップ4:定期的な動作確認と体制整備
導入後も、検知ログの確認や万が一の際の連絡フローを社内で共有しておくことが重要です。自動化された製品であっても、担当者が状況を把握できる体制を維持します。
このステップを踏まえたうえで、次のセクションでは具体的な製品として『WhiteDefender』の特長を紹介します。
専門人材がいない中小企業のランサムウェア対策に「WhiteDefender」
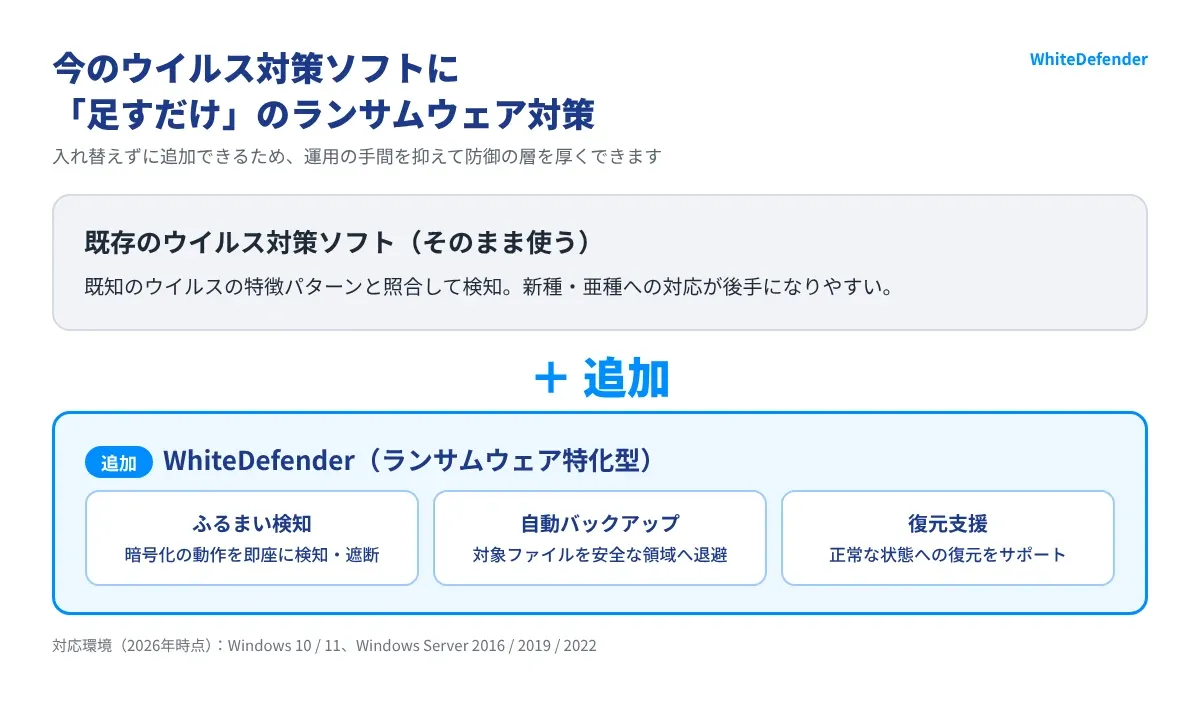
IT専門の担当者がいない企業でも、既存の環境を変えずにランサムウェア対策を強化できるソリューションとして注目されているのが『WhiteDefender(ホワイトディフェンダー)』です。
WhiteDefenderはエブリゾンが開発したランサムウェア特化型セキュリティ製品で、RSUPPORTが日本における総代理店として取り扱っています。
【WhiteDefenderとは?】
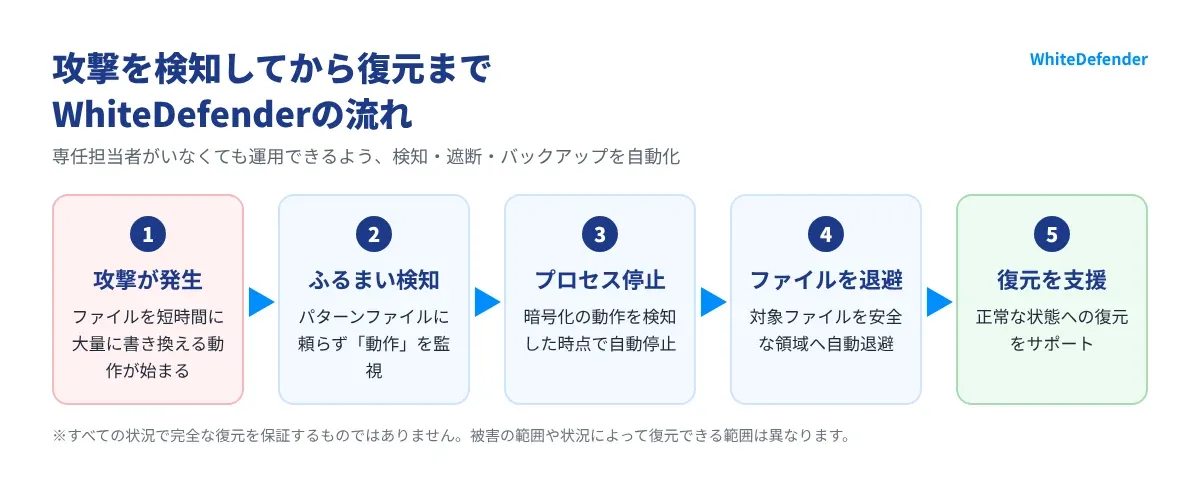
PCやサーバー内のランサムウェア攻撃(不正な暗号化動作)をリアルタイムで検知・遮断し、万が一の際もファイルを安全な領域に自動退避して復元を支援するランサムウェア特化型セキュリティ製品です。
WhiteDefenderが選ばれる3つの理由
1. 暗号化の動きを即座に止める「ふるまい検知」
パターンファイルに依存せず、ファイルが暗号化されそうになった「動作(ふるまい)」を検知した瞬間にプロセスを自動停止します。未知のランサムウェアにも対応できる仕組みです。
一般的なEPP(エンドポイント保護)製品は、既知のウイルスのシグネチャ(特徴パターン)と照合して脅威を判断します。これに対してWhiteDefenderのふるまい検知は、「ファイルを短時間に大量書き換えする」「特定の拡張子を連続して変更する」といったランサムウェア特有の動作パターンそのものを監視します。
シグネチャが存在しない新種・亜種のランサムウェアであっても、暗号化の動作が始まった時点でプロセスを停止できるため、パターンファイルの更新タイミングに左右されにくい点が従来型EPPとの主な差別化ポイントです。
また、EDR(エンドポイント検知・対応)製品は高度な分析機能を持つ一方で専任のセキュリティ担当者による運用が前提となるケースが多く、中小企業には導入・運用のハードルが高い場合があります。
WhiteDefenderはランサムウェアの検知・遮断・バックアップを自動化することで、専任担当者がいない環境でも運用できるよう設計されています。
対応環境(2026年時点)
- Windows 7 / 8.1 / 10 / 11(32/64ビット)
- Windows Server 2008 R2 ~ 2022(32/64ビット)
詳細な推奨環境・動作要件はWhiteDefender公式サイト(対応環境)にてご確認ください。
2. 万が一の際もファイルを安全な領域へ退避「自動バックアップ&復元支援」
攻撃を検知した瞬間、対象ファイルを安全な領域に自動退避します。仮に一部が影響を受けても、正常な状態への復元を支援します。
3. 今お使いのウイルス対策ソフトに「足すだけ」で導入可能
現在ご使用中のアンチウイルスソフトを入れ替える必要はありません。既存のソフトにプラスして導入できるため、低コストかつ運用の手間を抑えながら防御力を高められます。
なお、IPAが公表している「情報セキュリティ10大脅威 2026」(IPA、2026年1月公表)においても、ランサムウェアによる被害は組織向け脅威の第1位に位置づけられており、業種・規模を問わず対策の優先度が高まっています。
また、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)によると、令和8年(2026年)上半期に警察へ報告されたランサムウェア被害件数は123件で、統計を取り始めた令和2年下半期以降、半期として過去最多です。
このうち中小企業が79件(約6割)を占めています。こうした公的機関のデータからも、専任担当者が少ない中小企業こそ、自動化された防御の仕組みを備えることが重要といえます。
まとめ:攻撃は「発生する前提」で事前の復旧手段を備える時代へ
わずか2週間で14社・団体が被害を公表し、数百万〜一千万人単位の個人情報漏えいやサーバー停止に追い込まれている現実を、もはや「他人事」として片付けることはできません。
自社の信用、顧客や取引先の大切な情報、そして事業の継続性を守るために、PC・サーバー環境のセキュリティを見直してみませんか?
「自社の環境で導入できるか確認したい」「WhiteDefenderの仕組みや価格を知りたい」という方は、ぜひ下記より無料資料をご請求ください。
👇14日間の無料トライアルも実施中!
PCまたはサーバー10台まで、機能制限なく14日間お試しいただけます。お試し終了後の自動課金なし。本契約時に設定情報をすべて引き継げます。
ランサムウェア対策を検討中の方は、まずWhiteDefenderの詳細をご確認ください。エブリゾン開発・RSUPPORT総代理店取り扱いのランサムウェア特化型セキュリティ製品で、既存のウイルス対策ソフトに追加するだけで導入できます。
\ まずは自社の環境で効果を実感してみませんか? /
ランサムウェア対策を今すぐ始める
守りきれない時代に、「戻せる」安心を — 3.4秒の自動復元。