「セキュリティソフトが検知して守ってくれたはずなのに、なぜか現場の業務が完全に止まってしまった……そんな経験はありませんか?」
セキュリティ対策の現場では、「脅威を検知できなかったこと(見逃し)」だけでなく、「正常な操作を誤って検知してしまったこと(誤検知:False Positive)」も非常に大きな業務上の課題となっています。
誤検知は単なる「システムの検知精度」という技術的な話にとどまりません。特に日本企業の業務環境においては、誤検知そのものが現場の混乱や業務停止につながる重大なリスクを含んでいます。
本記事では、日本企業の業務特性を踏まえながら、なぜ誤検知が問題となるのか、その本質的な原因と「業務を止めずに守る」ための新しい捉え方について分かりやすく解説します。
✨ [要約] 誤検知(False Positive)は単なるシステムの設定精度ではなく、業務設計上のリスクです。多様化する現代のIT環境では正常操作と攻撃挙動の境界が曖昧になりやすく、さらに「一人の停止が全体に及ぶ」日本企業の構造が被害を拡大させます。「検知して即座に止める」から「業務を止めずに段階的に守る」発想への転換が求められています。
「守るために止めてしまう」リスクをどう考えるか
検知できているのに、なぜ問題になるのか?
誤検知(False Positive)とは、本来は問題のない安全な操作やプログラムを、セキュリティツールが「攻撃や不正アクセス」と誤って判断してしまう現象です。
一般的に誤検知は「製品の検知精度が不十分だから起きる」といったシステム上の問題として語られがちです。しかし、実際の業務現場においては、「セキュリティ側が正しく検知・遮断した結果、現場の業務が完全にストップしてしまう」という本末転倒な事態を引き起こす要因となります。
誤検知はなぜ起こるのか?業務の多様化が生む構造的ギャップ
セキュリティ検知の基本的なメカニズム
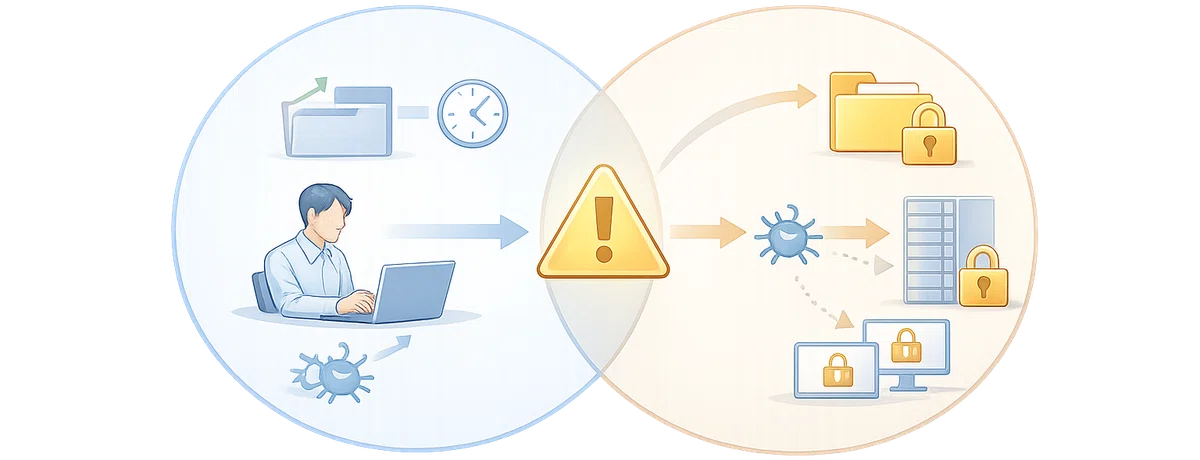
多くの現代型セキュリティ対策(EDRや振る舞い検知など)は、「通常とは異なる挙動(異常行動)」を手がかりに攻撃を察知します。たとえば、「短時間で大量のファイルにアクセス・編集する」「普段使われない管理ツールが突然起動する」といった挙動です。
こうした挙動はランサムウェアなどの攻撃活動と酷似している一方で、「一括データ処理」や「マクロの実行」といった業務上の正当な操作とも非常に重なりやすいという性質を持っています。
業務の多様化が誤検知の発生頻度を高める
近年、テレワークの普及、RPAや業務自動化ツールの導入、外部SaaS連携の進展により、企業内のIT利用形態は急速に複雑化しました。
その結果、セキュリティツール側から見ると「過去に想定していなかった新しいパターンの操作」が日常的に発生することとなり、ツールがそれを「異常(攻撃)」と判定してしまうケースが増加しています。つまり誤検知は、単なる担当者の設定ミスではなく、業務の変化とツールの検知ロジックとのズレによって構造的に発生するものと言えます。
日本企業における誤検知の業務影響と組織的リスク
「安全側に倒して止める」判断が及ぼす波及効果
誤検知の可能性があったとしても、セキュリティ管理者はリスク回避のために「対象端末のネットワーク切断」や「アカウント停止」といった安全側の措置をとります。セキュリティ管理の観点では非常に合理的な対応です。
しかし日本企業においては、属人化された業務プロセスや特定の担当者に作業が集中する構造が残っていることが多く、「一人のPCが止まるだけで、チーム全体や取引先を巻き込んだ業務停止に拡大する」という脆弱性を抱えています。
「周囲に迷惑をかけない」組織文化との相克
日本の職場では「業務の納期を守る」「周囲に迷惑をかけない」という意識が強く働きます。そのため、セキュリティによる予期せぬ業務停止は、担当者や現場に単なるITトラブル以上の過剰なストレスをもたらします。
このストレスが積み重なると、「アラートを怖がって業務効率が著しく低下する」か、逆に「業務を優先するあまり警告やセキュリティルールを無視するようになる」という、極端かつ危険な状態に陥るリスクがあります。
誤検知は「精度の問題」だけではない〜「止めない防御」という視点〜
「検知=即時遮断・停止」ではない設計思想
従来のセキュリティ議論では「いかに100%近く正確に検知できるか」ばかりが重視されてきました。しかし業務継続性の観点では、「検知された後に業務がどうなるか」のほうが遥かに重要です。
誤検知が発生した瞬間にシステム全体や端末が即座に停止する設計は、攻撃を防げたとしても事業継続性の観点からは失敗と言わざるを得ません。誤検知は単なる技術的精度ではなく、「どのような運用設計にするか」という経営・業務設計の問題なのです。
セキュリティと業務は対立するものではありません。
「全自動で即時停止する」のではなく、「業務を止めずに安全を担保するバランス」を設計することが現代のセキュリティに求められています。
業務影響を最小化する「止めない防御」のアプローチ
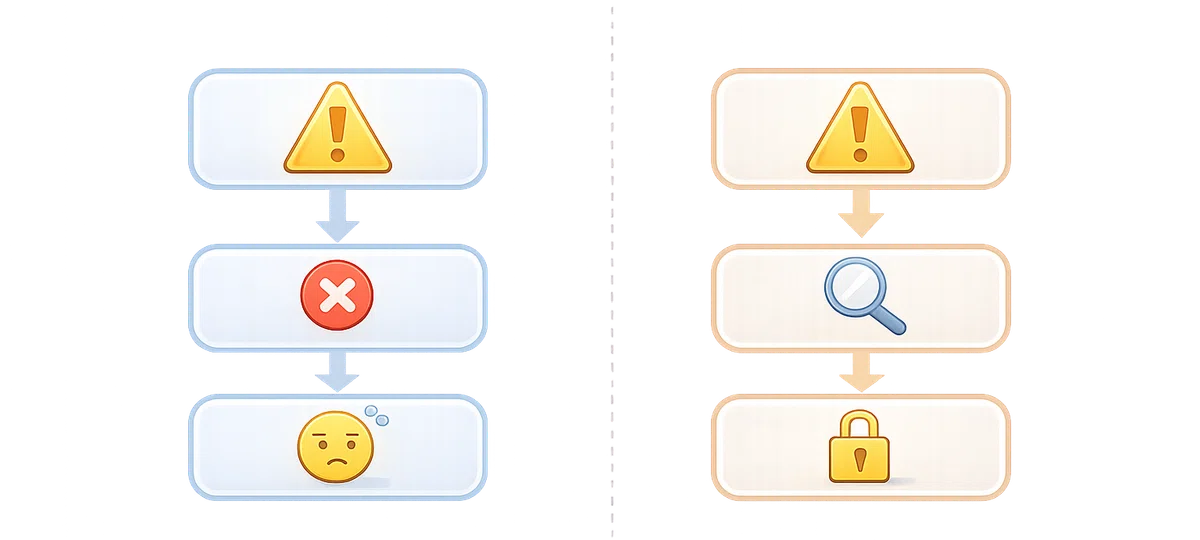
すべてを一律に即時遮断するのではなく、影響範囲を見極めながら柔軟に対応するアプローチが注目されています。たとえば、暗号化などの明確な実害行動のみをピンポイントで検知・遮断しつつ、バックアップからの自動復旧(ロールバック)を組み合わせる手法です。
怪しい挙動を検知した時点でPCやアカウントを即座にネットワークから切断・隔離。誤検知だった場合、システム管理者の解放処理が終わるまで現場の業務が完全にストップする。
疑わしいプロセスの監視を行いつつ、変更されたファイル領域のバックアップをリアルタイム保持。不正な暗号化などの実害が発生した瞬間のみそのプロセスを遮断し、ファイルを即座に自動復旧することで、誤検知による業務中断を未然に防ぐ。
まとめ:誤検知を前提に考えるセキュリティ設計
高度化・複雑化する現代のIT環境において、誤検知を100%完全にゼロにすることは不可能です。
だからこそ重要なのは、「万が一、誤検知が発生したとしても、業務が完全に止まらない構造になっているか?」という視点から自社のセキュリティ運用を見直すことです。自社の業務特性や許容できるリスク範囲を考慮し、現実的なバランスを模索することがセキュリティ強化の第一歩となります。
どの端末・アカウントが停止した場合に全社業務へ影響が及ぶかを可視化
すべてを即時遮断するルールになっていないか、確認・解除手順を整備
検知・遮断だけに頼らず、仮に侵害・誤判定があっても即座に元通り戻せる仕組みを導入
業務を止めずにランサムウェアの被害をゼロへ
WhiteDefender(ホワイトディフェンダー)は、振る舞い検知と自動復旧機能で誤検知による業務停止リスクを抑えながら、未知の脅威からエンドポイントを強固に保護します。