2026年10月7日以降、「うちのクラウドは大丈夫だろうか」と、契約一覧や構成図を開き直した方も多いのではないでしょうか。IDCフロンティアの「IDCFクラウド」がランサムウェア攻撃を受け、多くの企業や自治体の業務に影響が出ました。
ランサムウェアとは、感染した端末やサーバー上のファイルを暗号化し、復号と引き換えに身代金を要求する不正プログラムです。今回は利用企業が直接狙われたわけではありません。
それでも、預け先が攻撃を受けただけで、システムが止まり、データが戻らないかもしれない状況が生まれています。
明暗を分けたのは、手元にバックアップと復旧手段があったかどうかでした。公表情報をもとに、クラウド障害に備えて自社でできることを整理します。
この記事のポイント
- クラウド事業者がランサムウェア被害を受けると、利用企業に落ち度がなくても業務が止まり、データが戻らない場合があります
- 分かれ目は、事業者と別の場所にバックアップと復旧手段を持っていたかどうかです
- 「預け先の連鎖」を含め、今日から見直せるチェックリスト6項目を紹介します
- 手元のデータ・端末・遠隔作業の経路を、平時から整える3つの備えを整理します
✨ [要約] クラウド事業者がランサムウェア攻撃を受けると、利用企業に落ち度がなくても業務が停止し、データが戻らない場合があります。2026年10月のIDCFクラウド障害では495の企業・自治体が影響を受け、明暗を分けたのは事業者とは別の場所にバックアップと復旧手段を持っていたかどうかでした。
IDCFクラウドで何が起きたのか
2026年10月7日午前3時40分ごろから、IDCFクラウドの東日本リージョン1で障害が発生しました。原因は第三者によるランサムウェア攻撃で、影響は495の企業・自治体に及んでいます。
IDCフロンティアは同リージョンをネットワークから遮断して停止しました。安全確認のため、他リージョンの管理コンソールも一時停止しています。
2026年10月8日の第3報では、被害ゾーンの顧客データは取り出しや復元が難しい見通しと説明されました。顧客には、別環境での再構築と、手元のバックアップからの復元が案内されています。侵入経路や詳しい原因、影響範囲は現在も調査中です。
(出典:IDCフロンティア公式発表(第3報)2026年10月8日、ITmedia NEWS 2026年10月9日、Impress Watch 2026年10月8日)
バックアップがあっても「すぐ元どおり」にはならない理由
別基盤のバックアップがあっても、元どおりではなかった
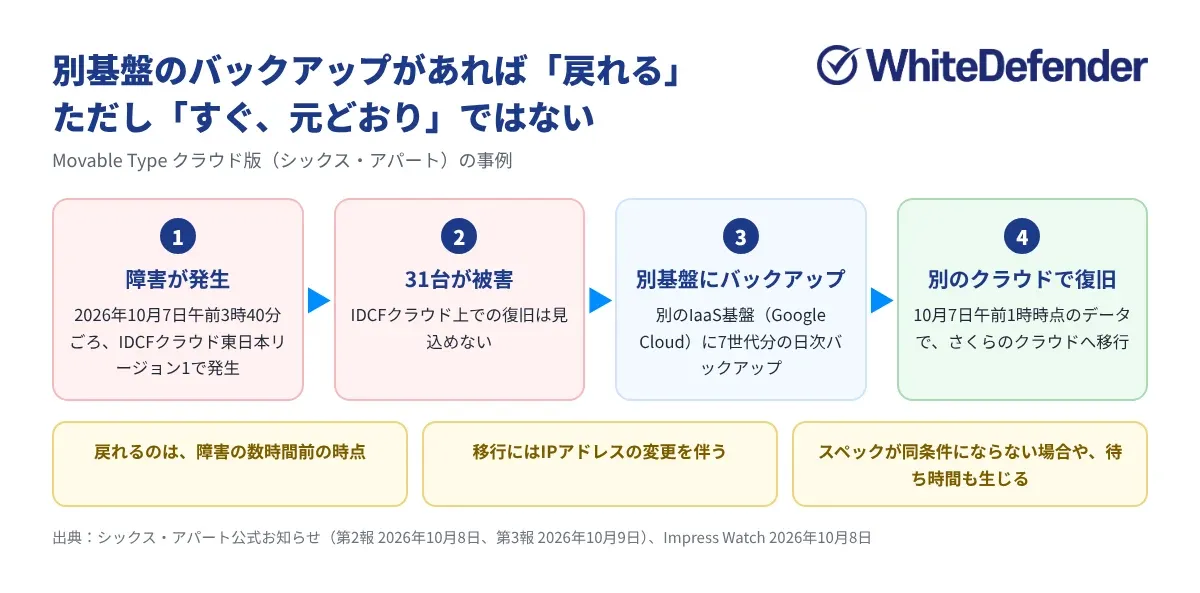
Movable Typeのクラウド版を提供するシックス・アパートは、被害リージョン上の31台について、復旧の見込みがないと公表しました。一方で同社は、IDCFとは別のIaaS基盤(Google Cloud)に、7世代分の日次バックアップを保管していました。
2026年10月7日午前1時時点のデータを使い、さくらのクラウドへ移行し、2026年10月8日21時までに全31台の移行を完了したと公表されています。
IaaS(Infrastructure as a Service)とは、サーバーやネットワークなどのインフラをインターネット経由で提供するサービスです。
SaaS(Software as a Service)は、業務アプリケーションをクラウド上で提供するサービスを指します。
備えがあったからこそ「戻れる」状況をつくれた事例です。ただし戻れるのは障害の数時間前の時点で、移行にはIPアドレスの変更が伴います。スペックが同じ条件にならない場合や、待ち時間も生じています。
バックアップは「戻れるか」を左右します。しかし「すぐ、元どおりに」までは約束してくれません。
(出典:シックス・アパート公式お知らせ(第2報)2026年10月8日・(第3報)2026年10月9日)
見えていなかった「預け先の連鎖」
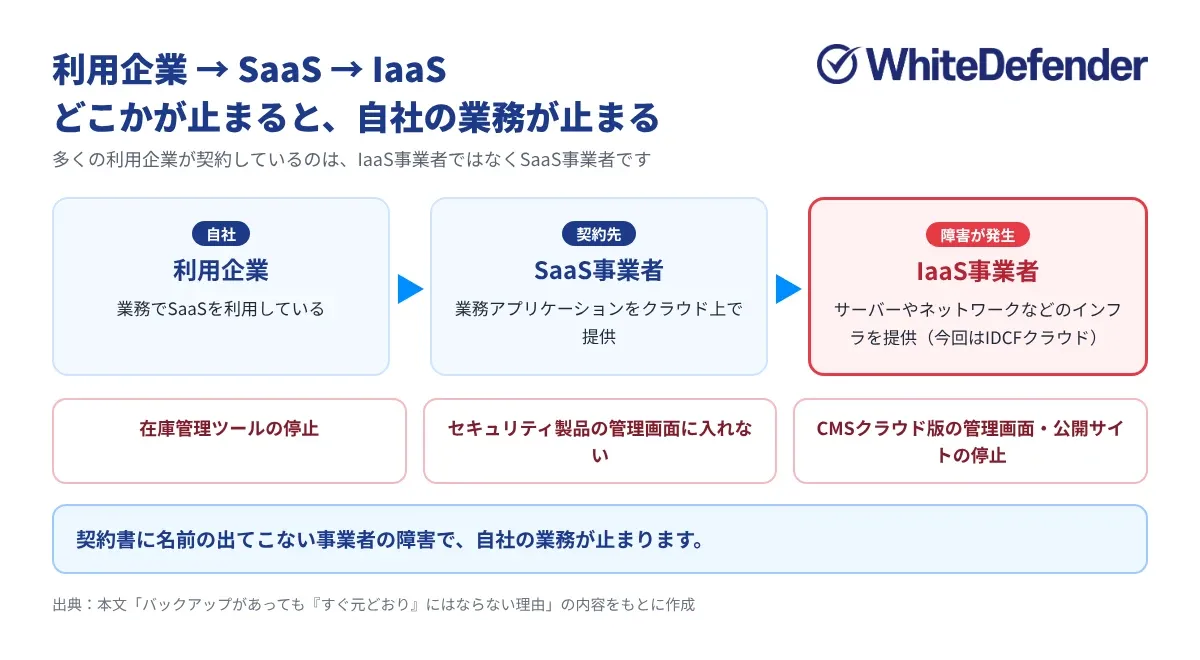
今回の影響は幅広く、在庫管理ツールの停止、セキュリティ製品の管理画面に入れない状態、CMSクラウド版の管理画面や公開サイトの停止などが起きました。
自治体や団体のWebサイトが閲覧できなくなった例もあります。
多くの利用企業が契約しているのは、IaaS事業者ではなくSaaS事業者です。そのSaaSがどの基盤で動いているかまで把握している企業は、多くないはずです。
利用企業→SaaS→IaaSという連鎖のどこかが止まると、契約書に名前の出てこない事業者の障害で、自社の業務が止まります。
そのとき現場では何が起きるか
在庫連携サービスを提供するグリニッジでは、在庫連携や価格更新が停止しました。同社は利用者に、各モールの管理画面で在庫と価格を確認するよう案内しています。
複数のECモールに出店している企業では、自動で同期していた在庫数を、担当者がモールごとに確かめ直すことになります。売り越しや価格の誤表示を防ぐため、人手で穴を埋める作業が突然始まります。
ある音声認識アプリの事業者は、クラウド側から復元は難しいと連絡を受け、別基盤で再構築して手元のデータから戻す方針を取りました。最後に頼れたのは、自社の手元にあったデータでした。
(出典:グリニッジ公式お知らせ 2026年10月7日、ネットショップ担当者フォーラム 2026年10月8日)
クラウド障害への備えを確認する6項目チェックリスト
備え① クラウド上のデータも、事業者とは別の場所に残す
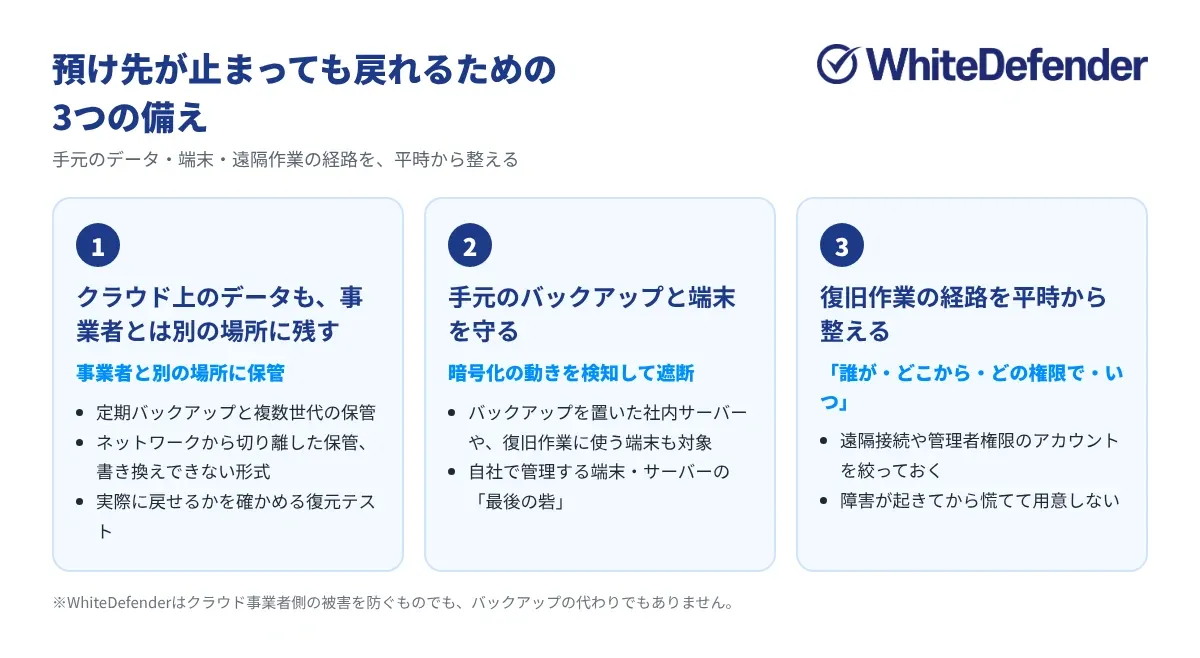
IDCフロンティアは、被害のなかったリージョンの利用者にも、自分でバックアップを取るよう呼びかけています。預けたデータも、最後に守るのは利用企業自身という前提に立つ必要があります。
IaaSであれば、事業者と別の場所への定期バックアップと、複数世代の保管が基本です。SaaSの場合は、データを書き出す機能があるか、どこまで書き出せるかを確認するところから始めましょう。
保管のしかたも大切です。バックアップがネットワークにつながったままだと、本体と一緒に暗号化されるおそれがあります。ネットワークから切り離した保管や、書き換えできない形式での保管を組み合わせると安心です。
そのうえで、実際に戻せるかを確かめる復元テストを行います。どれも特別な製品がなくても始められます。
備え② 手元のバックアップと端末が暗号化されたら
備え①を整えても、見落としやすいのが手元側の守りです。バックアップを置いた社内サーバーや、復旧作業に使う端末が暗号化されれば、最後の拠り所まで失ってしまいます。
EDR(Endpoint Detection and Response)とは、端末上の不審な動きをリアルタイムに検知・対応するセキュリティ製品カテゴリです。
備え③ 復旧作業の「経路」を平時から整えておく
別環境での再構築そのものは、クラウドの管理画面などから進めるのが一般的です。一方で、手元のバックアップがある社内サーバーや、担当者のPCに社外から入る場面も出てきます。
こうした切り替え期間は、遠隔接続や管理者権限のアカウントが一時的に増えがちです。障害が起きてから慌てて接続手段を用意すると、設定が甘いまま使うことになりかねません。
リモートデスクトップなどの遠隔接続は、それ自体が侵入経路になり得ます。だからこそ平時のうちに、「誰が・どこから・どの権限で・いつ」接続できるかを決めて、絞っておくことが大切です。
個人情報保護委員会が2026年10月7日の注意喚起とあわせて先行して示した、技術的安全管理措置の見直し案でも、組織外からのアクセスへの多要素認証や、事前に許可した特定IPアドレスへの限定が例示されています。
RemoteViewの接続設定は、こうした考え方と同じ方向で接続を絞り込むためのものです。
(出典:個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」2026年10月7日、RSUPPORT「セキュリティホワイトペーパー」2026年10月)
よくある質問(FAQ)
まとめ:預けても、戻れる場所は自社に持つ
クラウドは多くの企業に欠かせない基盤です。ただ今回の件は、「預けること」と「任せきりにすること」は違うという現実を示しました。
切り離して保管した手元のバックアップ、環境が変わっても戻せる手順、平時から整えた安全な端末と経路。この3つがそろえば、預け先が止まっても、復旧への道筋を自社で描けます。
まずはチェックリストの6項目から、自社の状況を確かめてみてください。
\ まずは自社の環境で効果を実感してみませんか? /
手元の備えを今日から始める
守りきれない時代に、「戻せる」安心を。
? 資料請求で「5分でできる!ランサムウェア対策セルフチェックシート」付き