ランサムウェア対策は、今や日本企業にとって経営課題の最前線に位置しています。近年、日本国内の企業や公的機関を標的としたサイバー攻撃が急増し、深刻な事業停止や情報漏洩被害が相次いでいます。
中でも今、最も警戒されているのが国際的なランサムウェア集団「Qilin(キリン)」です。
本記事では、日本国内でも大きな話題となったQilinによる攻撃被害の実態と、ランサムウェア感染の恐ろしさ、そして企業が今すぐ講じるべきランサムウェア対策について詳しく解説します。
✨ [要約] 国際的なランサムウェア集団「Qilin」は2025年にアサヒグループホールディングスへの大規模攻撃を行い、約229万件の個人情報漏洩リスクと国内30箇所の工場停止という深刻な被害をもたらしました。従来のアンチウイルスやバックアップだけでは防げない理由と、今すぐ見直すべきランサムウェア対策を解説します。
世界を震撼させるハッカー集団「Qilin(キリン)」とは
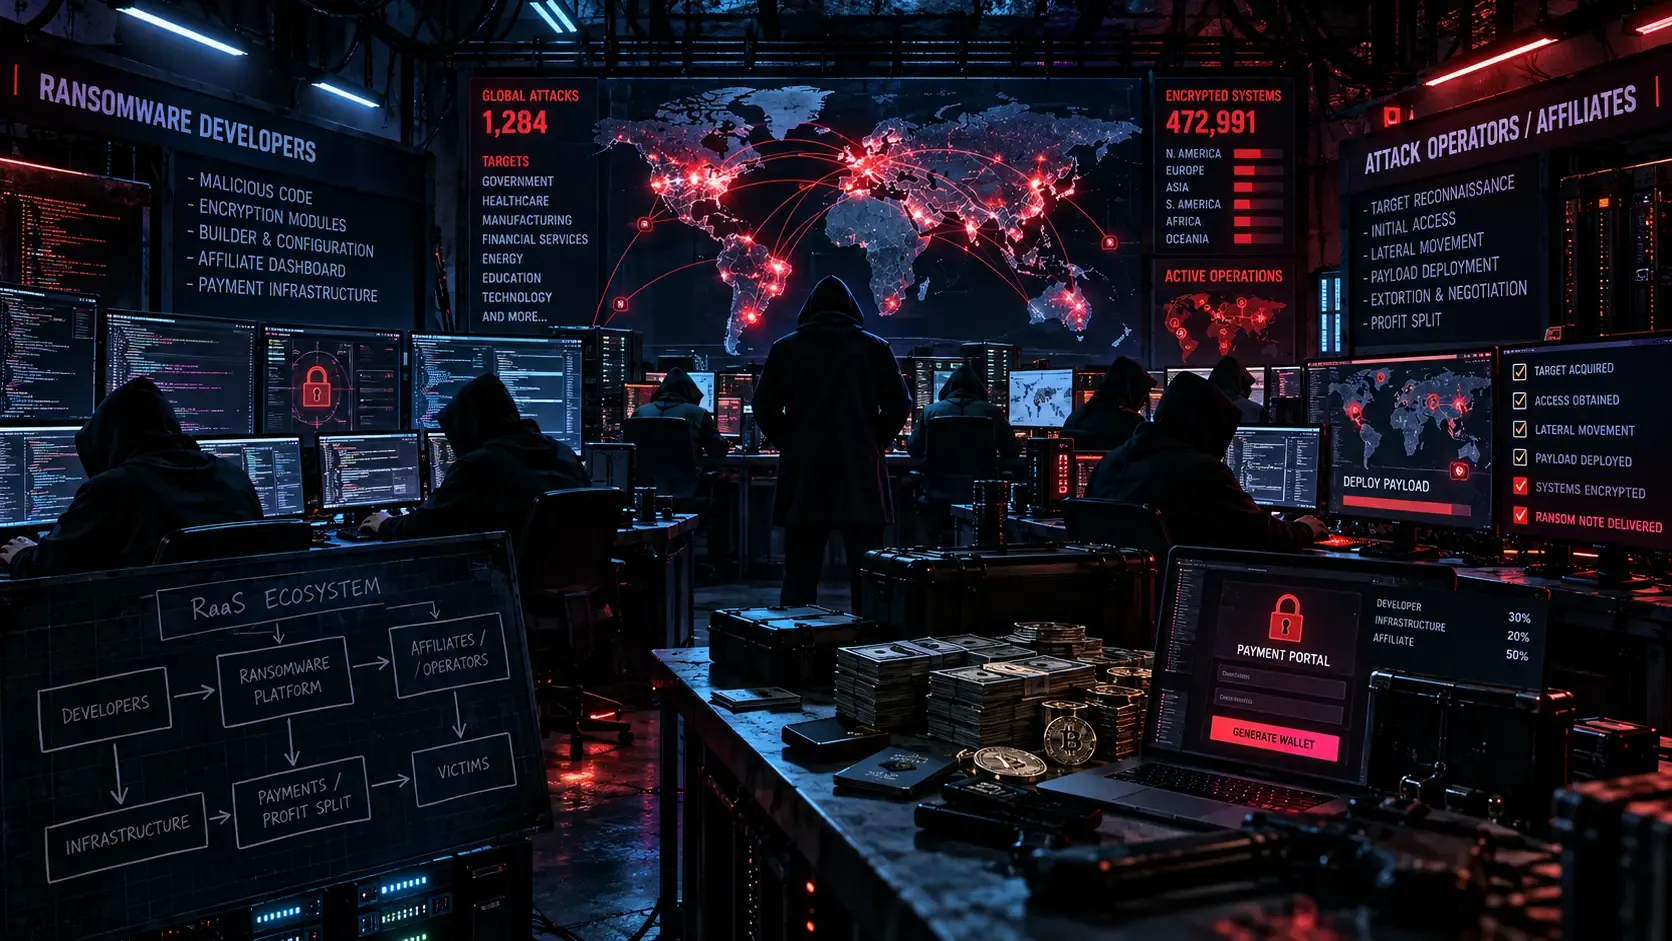
- 「Qilin」は、暗号化ウイルス(ランサムウェア)の開発者と攻撃の実行者が分業するビジネスモデル(RaaS:Ransomware as a Service)を展開し、世界中の組織を標的に犯罪を重ねているサイバー犯罪集団です。
- 彼らの組織構造はきわめて高度化しており、一般的な企業のように財務担当や広報担当などの役割分担が存在し、世界中に300人以上の協力者を抱えているとされています。さらに、最新のAI技術や世界トップクラスの設備・人材を投入して攻撃手法を洗練させているのが特徴です。
- 2026年には、Qilinのインフラ構築を担うロシア国籍の中心メンバーが滞在先の大阪市内で拘束され、ドイツへ身柄引き渡しされるというニュースがありました。しかし、Qilin側はメディアの取材に対し、「日本は世界最悪のコンピュータセキュリティ体制を持つ国の一つであり、今後日本企業や政府機関への攻撃は増加する可能性がある」と挑戦的な警告を発しています。
- Qilinはランサムウェア集団の中でも特に組織化が進んでおり、中心メンバーが拘束された後も活動を継続できる分散型の構造を持っているため、単純な摘発では活動を止めることが難しい点が脅威の大きさを示しています。
アサヒグループを襲った大規模被害—身近に迫るインフラ停止リスク
Qilinによる日本企業へのランサムウェア攻撃で、特に大きな影響を及ぼしたのがアサヒグループホールディングスへのサイバー攻撃です。2025年9月、同社はQilinによる大規模な侵入を受け、社内ネットワークを占拠されました。その結果、以下のような甚大な被害が発生しています。
?工場・醸造所の稼働停止
国内30箇所の工場および6箇所のビール醸造所が一時的に操業停止へ追い込まれました。
?サプライチェーンの混乱
受発注および物流システムが停止したことで、取引先の電子商取引(EC)プラットフォームなどでも出荷遅延が発生しました。
?大量の個人情報漏洩懸念
顧客、従業員、取引先など最大約229万件の個人情報が漏洩した可能性が公表されました。
アサヒグループホールディングスは大企業として強固なセキュリティ体制を持つ組織ですが、それでも突破され、物理的な物流や製造ラインまでストップしてしまうという事態は、ランサムウェア攻撃がもたらす影響の大きさを物語っています。
「うちは大丈夫」が危ない—ランサムウェアに関する4つの致命的な誤解
「うちは大金を出してセキュリティ対策をしているから大丈夫」「バックアップを取っているから問題ない」と考えている企業は少なくありません。しかし、現在のランサムウェア被害の裏には、こうしたセキュリティ上の誤解や死角が存在します。
❌ 誤解1 「セキュリティ対策ソフト(アンチウイルス)を入れているから安全」
現代の攻撃者はAIや未知の検知回避技術を駆使して侵入してきます。どれほど巨額の予算を投入している大企業であっても、すり抜けを完全に防ぐことは困難です。
❌ 誤解2 「バックアップを取っているから復元すればいい」
現在の攻撃者は、システム本体を暗号化する前にバックアップデータを優先的に破壊・暗号化する手法をとります。そのため、バックアップ機能自体が無力化されるケースが後を絶ちません。
❌ 誤解3 「万が一感染しても身代金を払えば復旧できる」
攻撃者は「金を払えば元に戻す」と主張しますが、身代金を支払ってもデータを正常に復旧できなかった企業が全体の6割に上るという調査結果があります。
犯罪組織への支払いは資金源を与えるだけであり、解決の保証にはなりません。
❌ 誤解4 「うちのような中小企業や子会社は狙われない」
攻撃者は、セキュリティが手薄な子会社や取引先を「踏み台」にして本丸の大企業へ侵入するサプライチェーン攻撃を多用しています。自社が直接の標的でなくとも、攻撃の侵入経路として利用されるリスクがあります。
WhiteDefenderの詳細は、資料でご確認いただけます
? 無料資料請求はこちらランサムウェア特化型ソリューションで強固な継続性を
巧妙化するサイバー攻撃から自社の情報資産とビジネスを守り抜くには、従来の境界型防御だけに頼るのではなく、「万が一侵入されても暗号化を阻止し、即座に復元できる体制(サイバーレジリエンス)」を構築することが不可欠です。
そこで参考になるのが、ランサムウェア対策に特化した専用ソリューション「WhiteDefender(ホワイトディフェンダー)」です。
WhiteDefenderの主な強み
共存する二重防御レイヤーを形成
OSカーネルレベルでの「暗号化阻止」により、既存のアンチウイルス製品と共存する二重防御レイヤーを形成します。ランサムウェア特有の暗号化挙動や不審プロセスをリアルタイムで検知・強制遮断します。
わずか3.4秒の自動高速復元(ロールバック)
攻撃の兆候を捉えた瞬間にファイルの原本を自動バックアップします。万が一ファイルが暗号化されかけても、わずか3.4秒で正常な状態へ即座に巻き戻し(復元)し、業務停止を最小限に抑えます。
低コスト&最小工数での導入
端末1台あたり月額換算650円(税別)から導入可能で、既存システムを重くすることなく一元管理が可能です。
WhiteDefenderはグローバル1,300社以上・90万台以上の端末に導入されている実績があり、企業の情報資産を未知の脅威から守るランサムウェア対策ソリューションです。
まずは自社の環境で効果を実感してみませんか?
\14日間の無料トライアルのお申込みはこちら/
※PCまたはサーバー10台まで、機能制限なく14日間お試しいただけます。お試し終了後の自動課金なし。本契約時に設定情報をすべて引き継げます。
まとめ
ランサムウェア対策を強化したい情報システム部門の方には、エンドポイント保護に特化したWhiteDefenderの活用をご検討ください。既存のアンチウイルスと共存しながら、OSカーネルレベルでの暗号化阻止とロールバック復元を実現します。
また、テレワーク環境下での端末管理にはRemoteViewとの組み合わせも有効です。
\ まずは自社の環境で効果を実感してみませんか? /